

文章总结: 本文介绍基于fscanv2.2.0-rc深度魔改的红队内网扫描工具pscan,针对原版特征公开易被查杀的痛点,通过全量特征清零、代码混淆、参数重构、静默运行等方式实现免杀,完整保留原版扫描、爆破、漏洞检测等功能,适配Windows/Linux平台,实测可绕过主流安全软件,适合红队实战内网渗透场景。 综合评分: 72 文章分类: 红队,内网渗透,免杀,安全工具
红队内网扫描:fscan 特征太明显?试试魔改版 Pscan
原创
维度攻防 维度攻防
维度攻防
2026年9月2日 13:25 安徽
在小说阅读器读本章
去阅读
在公众号小说中沉浸阅读
在红队作战、内网渗透、安全评估等实战场景中,fscan绝对是绝大多数安全研究员的刚需工具。
它集成了主机存活探测、端口扫描、服务爆破、漏洞检测、指纹识别、后渗透利用等一站式能力,一键完成内网全量资产梳理,极大提升了渗透效率。
但实战中最大的痛点也随之而来:原版fscan特征过于公开、指纹特征固化。
主流HIDS、主机安全软件、EDR、杀软均已收录其特征库,只要启动运行、甚至上传落地,就会被立即查杀、拦截、告警,直接导致内网渗透链路中断,是红队实战中高频翻车的核心问题之一。
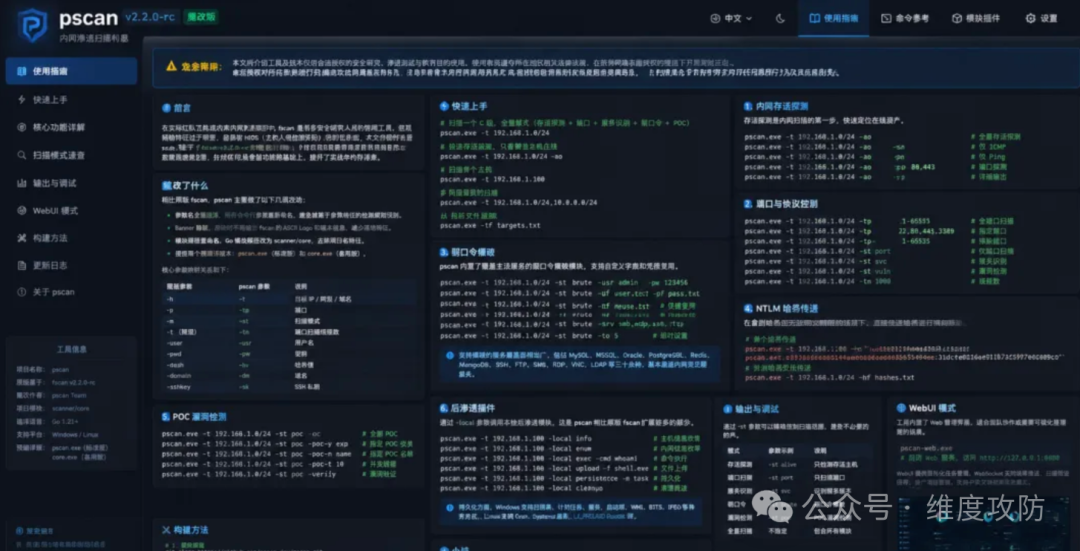
针对这一刚需痛点,基于 fscan v2.2.0-rc 深度魔改的 Pscan 应运而生,完美适配红队隐蔽作战场景,解决原版工具特征暴露、易被拦截的难题。
今天这篇文章,我们从魔改差异、核心优势、实战功能、免杀效果、使用教程全方位拆解这款内网渗透利器。
## 01 为什么原版fscan实战越来越难用?
熟悉内网渗透的师傅都清楚,日常靶场测试中fscan所向披靡,但真实攻防项目中屡屡失效,核心问题集中在三点:
### 1. 静态特征完全公开
原版fscan的程序签名、字符串信息、内置POC模板、翻译文件、导入路径等特征早已被各大安全厂商收录。杀软、HIDS可通过静态比对,直接判定为风险渗透工具,无需运行即可查杀。
### 2. 运行行为特征极易识别
默认扫描参数、请求指纹、探测逻辑、输出日志格式高度固定,运行时的网络行为、系统调用特征辨识度极高,动态监测设备可实时捕获并阻断扫描行为。
### 3. 常规免杀手段效果有限
普通的加壳、简单字符串替换,只能绕过基础静态查杀,面对主流EDR、HIDS的动态行为检测,依然会快速触发告警,无法满足实战长期隐蔽需求。
简单来说:原版fscan更适合学习、靶场测试,完全无法适配严苛的红队实战环境。
---
## 02 Pscan是什么?核心魔改亮点解析
Pscan 是基于 fscan v2.2.0-rc 官方稳定版本深度二次开发、特征全重构的红队专属魔改工具。
开发团队针对原版所有暴露特征进行全方位清理重构,在100%保留原版全部核心功能的基础上,实现全维度免杀、隐蔽运行,完美适配真实内网攻防场景。
### ✅ 核心魔改优化点(重点)
* 全量特征清零:全局清理所有文件中 fscan 关键字,清空内置翻译文件、POC模板、配置文件中的官方指纹,重构115+Go源文件导入路径,彻底抹除原版工具标识
* 代码深度混淆加固:采用 garble 高级混淆编译,打乱变量名、函数符号、程序静态结构,清除调试信息,规避特征比对查杀
* 命令参数完全重构:修改原版固定参数体系,规避设备对经典扫描参数的规则拦截,适配自定义隐蔽扫描模式
* 静默无痕迹运行:优化运行日志、输出特征,支持后台静默扫描,减少系统日志、网络日志暴露概率
* 兼容全平台场景:完美适配Windows、Linux内网主机,支持VPN内网穿透、域环境、多层内网隔离场景
不同于市面上浅层修改的魔改版本,Pscan做到了从代码底层到运行行为的全维度去特征化,而非简单的改名加壳。
---
## 03 复刻fscan全功能,渗透能力不打折
Pscan没有删减原版任何实战功能,完整继承fscan一站式内网渗透能力,覆盖内网资产探测、漏洞扫描、弱口令爆破、后渗透利用全流程:
### 1. 基础内网探测
主机存活ICMP探测、全端口扫描、端口状态检测、服务版本识别、网卡信息读取、域控识别、NetBIOS探测,快速梳理内网资产拓扑。
### 2. 全品类服务弱口令爆破
支持SSH、FTP、RDP、SMB、MySQL、MSSQL、Redis、PostgreSQL、Oracle等主流服务批量弱口令检测,一键批量爆破,高效抓取内网权限。
### 3. 经典漏洞POC检测
内置MS17010、各类远程命令执行、未授权访问等高频内网漏洞检测POC,精准挖掘内网脆弱资产。
### 4. 实用后渗透利用
支持Redis批量写入公钥、计划任务反弹Shell、SMB匿名文件读取、302跳转深度识别、端口扫描自动重试等实战功能,扫描后可直接联动后渗透操作,实现一键落地。
### 5. 精细化扫描适配
支持网卡指定扫描、排除主机扫描、ICMP令牌桶限速,避免高速扫描导致内网设备宕机、流量异常告警,适配严苛内网环境。
---
## 04 实战免杀效果:主流安全软件全绕过
Pscan经过多层混淆、特征清零处理,针对市面主流终端安全软件、HIDS均具备优秀的免杀能力,实测效果如下:
* Windows Defender:静态无告警、动态扫描无拦截
* 火绒安全:全程静默运行,无查杀、无弹窗告警
* 360安全卫士/企业版:绕过静态特征库,动态行为无拦截
* 主流轻量HIDS:无风险行为告警,扫描流量无异常识别
对比普通加壳、简单改名的修改版本,Pscan的底层代码混淆+全维度特征清除方案,彻底解决了“静态免杀过了,动态运行翻车”的通病,完全适配红队项目实战落地需求。
---
## 05 Pscan快速实战使用教程
Pscan保留了轻量化、易上手的特点,无需复杂配置,开箱即用,基础实战命令如下:
### 1. 基础内网全量扫描
对内网网段进行存活主机探测、端口扫描、漏洞检测、弱口令爆破一站式扫描
pscan -h 192.168.1.0/24
### 2. 指定端口与服务扫描
自定义扫描端口,精准探测目标服务,减少扫描流量暴露
pscan -h 192.168.1.10 -p 22,3389,445,3306
### 3. 静默无痕迹后台扫描
关闭冗余输出,后台静默运行,降低被发现概率
pscan -h 192.168.1.0/24 -silent
### 4. 排除指定主机扫描
规避核心服务器、监控主机,避免触发安全告警
pscan -h 192.168.1.0/24 -ehf exclude.txt
所有命令参数均经过重构优化,兼顾隐蔽性与实用性,新手可快速上手,老手可自定义适配复杂内网渗透场景。
---
## 06 工具定位与实战总结
在当下攻防对抗愈发激烈的环境中,常规开源工具的特征早已透明化,原版fscan作为入门、学习、靶场工具依然优秀,但绝对无法满足红队实战、项目渗透的隐蔽需求。
Pscan的核心价值,就是补齐了fscan的实战短板:
✅ 保留原版100%强大渗透功能,不丢失任何实战能力
✅ 底层重构清零所有特征,告别HIDS、杀软拦截
✅ 静默隐蔽运行,适配真实内网严苛对抗场景
✅ 轻量化无依赖,Windows/Linux全平台开箱即用
对于红队研究员、渗透测试工程师、安全从业者而言,Pscan是现阶段替代原版fscan、适配实战内网渗透的最优工具之一。
免责声明:
本文所载程序、技术方法仅面向合法合规的安全研究与教学场景,旨在提升网络安全防护能力,具有明确的技术研究属性。
任何单位或个人未经授权,将本文内容用于攻击、破坏等非法用途的,由此引发的全部法律责任、民事赔偿及连带责任,均由行为人独立承担,本站不承担任何连带责任。
本站内容均为技术交流与知识分享目的发布,若存在版权侵权或其他异议,请通过邮件联系处理,具体联系方式可点击页面上方的联系我。
本文转载自:维度攻防 维度攻防 维度攻防《红队内网扫描:fscan 特征太明显?试试魔改版 Pscan》

版权声明
本站仅做备份收录,仅供研究与教学参考之用。
读者将信息用于其他用途的,全部法律及连带责任由读者自行承担,本站不承担任何责任。








评论