

动态|《民用航空重要网络和信息系统商用密码应用要求(征求意见稿)》等三项民航行业标准公开征求意见
信息安全研究
2026年8月18日 15:00
北京
在小说阅读器读本章
去阅读
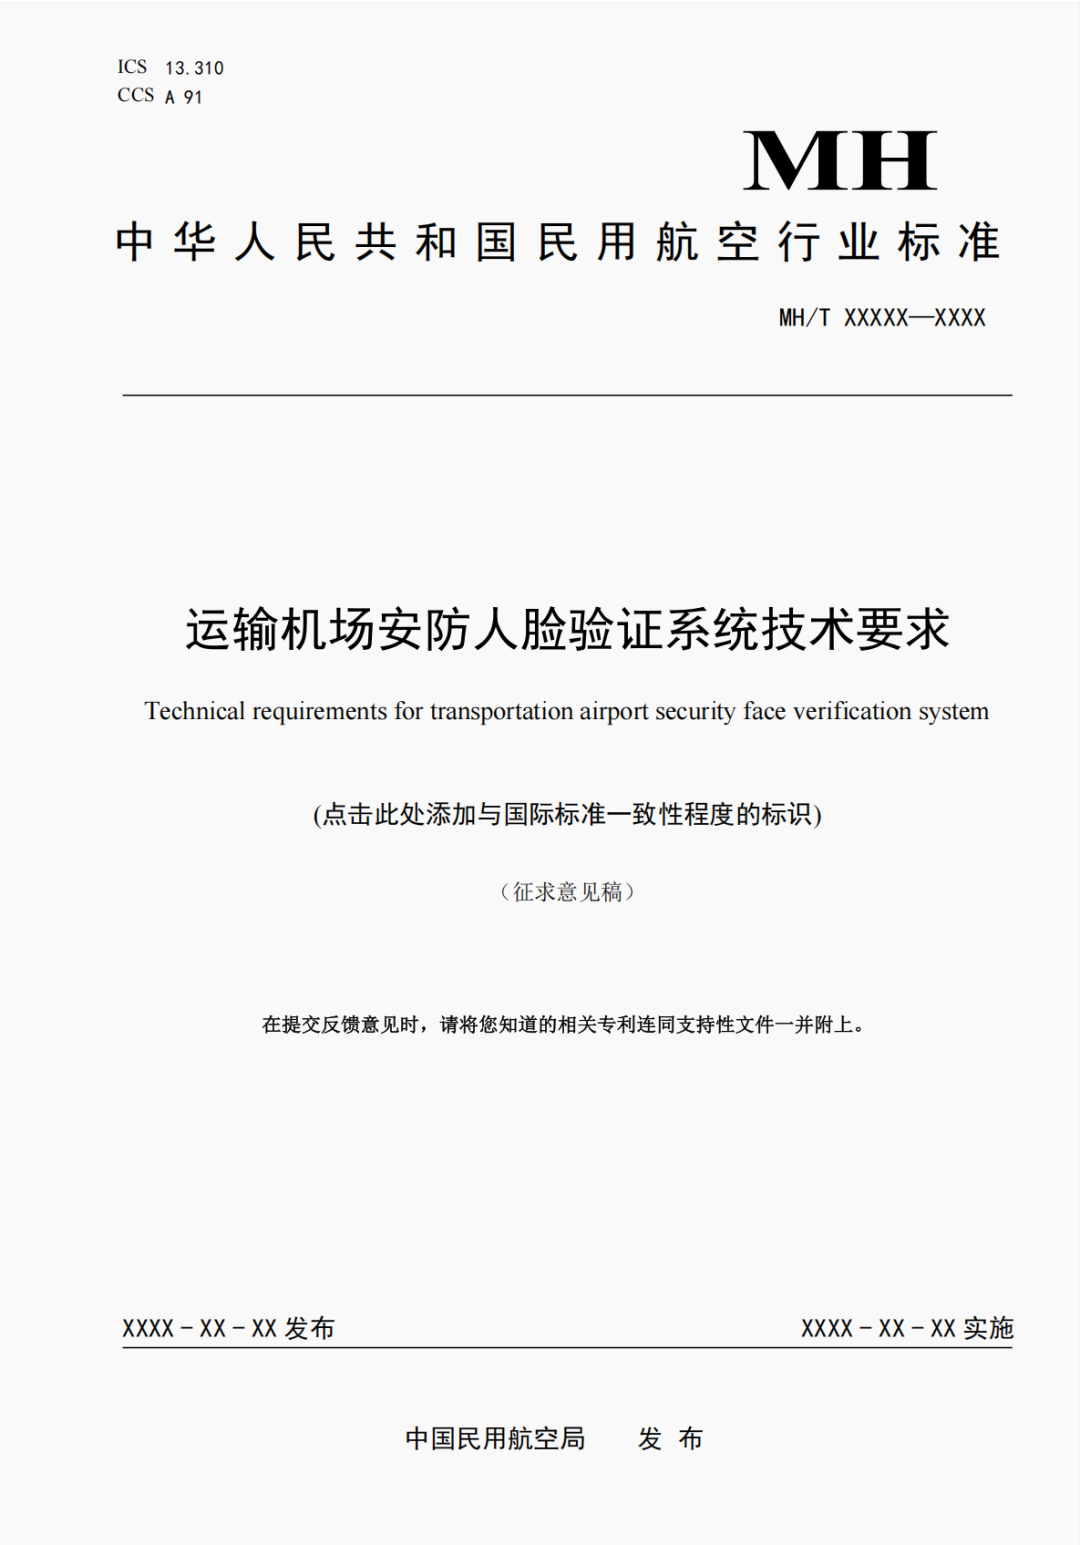
点击蓝字 关注我们 关于征求《民用航空重要网络和信息系统商用密码应用要求(征求意见稿)》等三项民航行业标准意见的函 民航各地区管理局,各运输(通用)航空公司、各运输(通用)机场公司,各服务保障公司,局属各单位,各协会基金会: 按照民航行业标准编制计划,我司组织起草了《民用航空重要网络和信息系统商用密码应用要求(征求意见稿)》《航空活塞发动机润滑油性能测试方法 第一部分:耐久性能 发动机测试法(征求意见稿)》《运输机场安防人脸验证系统技术要求(征求意见稿)》三项民航行业标准,根据《中国民用航空行业标准管理办法》,现面向各单位公开征求意见。 请各单位组织相关人员认真研究,按要求填写该三项标准的意见反馈表。其他个人对于该三项标准征求意见稿有意见或建议,也可填写意见反馈表。意见征集日期截至2026年9月13日,请意见提出单位或个人将有关意见反馈至邮箱[email protected]. org.cn,并分别注明邮件标题为“相关标准的意见反馈表”(如民用航空重要网络和信息系统商用密码应用要求的意见反馈表)。 上述三项标准的征求意见稿、意见反馈表和编制说明可从中国民用航空局网站“意见征集”栏目(http://www.caac.gov.cn/HDJL/YJZJ/)下载。 民航局航空器适航审定司 2026年8月13日 附件: 附件1.民用航空重要网络和信息系统商用密码应用要求(征求意见稿) 附件2.民航行业标准《民用航空重要网络和信息系统商用密码应用要求》(征求意见稿)编制说明 附件3.民用航空重要网络和信息系统商用密码应用要求(征求意见稿)意见反馈表 附件4.航空活塞发动机润滑油性能测试方法 第1部分:耐久性能 发动机测试法(征求意见稿) 附件5.民航行业标准《航空活塞发动机润滑油性能测试方法 第1部分:耐久性能 发动机测试法(征求意见稿)》编制说明 附件6.航空活塞发动机润滑油性能测试方法 第一部分:耐久性能 发动机测试法(征求意见稿)意见反馈表 附件7.运输机场安防人脸验证系统技术要求(征求意见稿) 附件8.民航行业标准《运输机场安防人脸验证系统技术要求(征求意见稿)》编制说明.pdf\附件9.运输机场安防人脸验证系统技术要求(征求意见稿)意见反馈表 近期民航局公开征求的三项行业标准意见,其中两项是涉及网络安全的,分别聚焦民航重要网络信息系统商用密码应用和运输机场安防人脸验证系统,为民航网络密码安全和智慧机场人脸识别建设落地,给出统一技术规范,覆盖系统建设、性能指标、数据安全、运维管理全流程。 《商用密码应用要求》对等级保护三级及以上民航重要信息系统,明确分级分类的商用密码防护、产品选型与密评管理要求,夯实民航网络与数据安全密码底座。 《运输机场安防人脸验证系统技术要求》:围绕机场多业务场景,统一人脸识别功能、性能指标及生物特征数据安全管控规则,兼顾通行效率与安防风险防控。 附两项标准的文本文件、编制说明和意见反馈表。 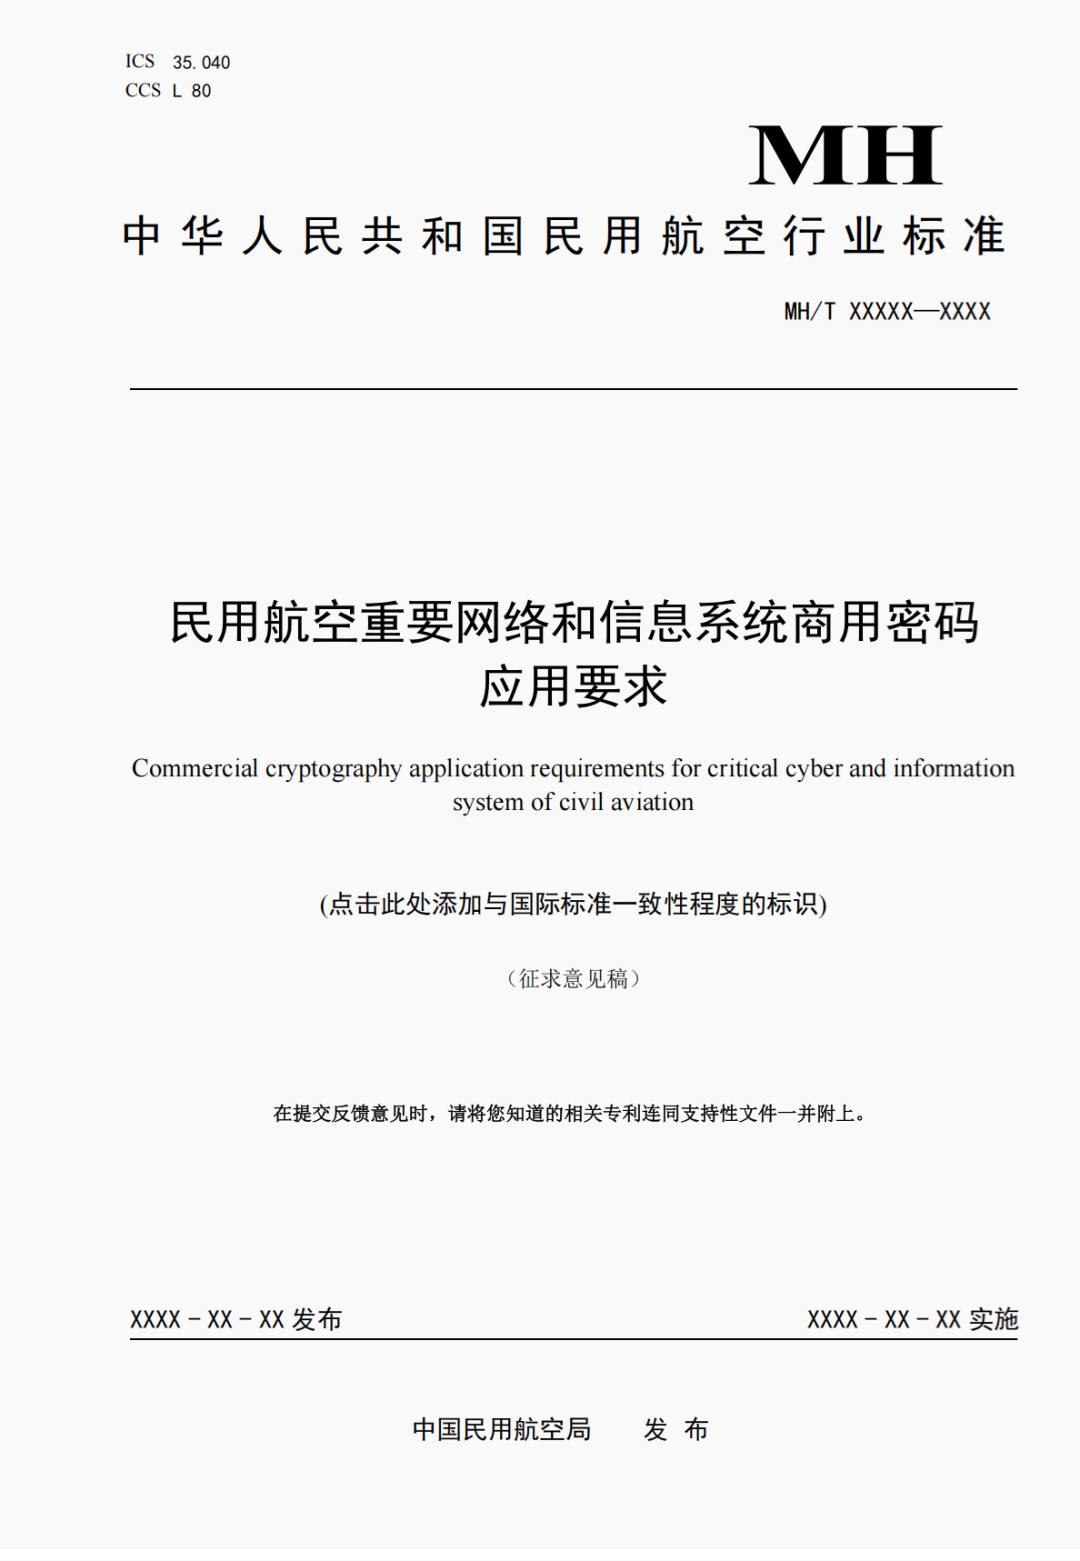
 下载链接 附件1.民用航空重要网络和信息系统商用密码应用要求(征求意见稿).pdf 附件2.民航行业标准《民用航空重要网络和信息系统商用密码应用要求》(征求意见稿)编制说明.pdf 附件3.民用航空重要网络和信息系统商用密码应用要求(征求意见稿)意见反馈表.doc 附件7.运输机场安防人脸验证系统技术要求(征求意见稿).pdf 附件8.民航行业标准《运输机场安防人脸验证系统技术要求(征求意见稿)》编制说明.pdf 附件9.运输机场安防人脸验证系统技术要求(征求意见稿)意见反馈表.doc (来源:中国民航局)

版权声明
本站仅做备份收录,仅供研究与教学参考之用。
读者将信息用于其他用途的,全部法律及连带责任由读者自行承担,本站不承担任何责任。







评论